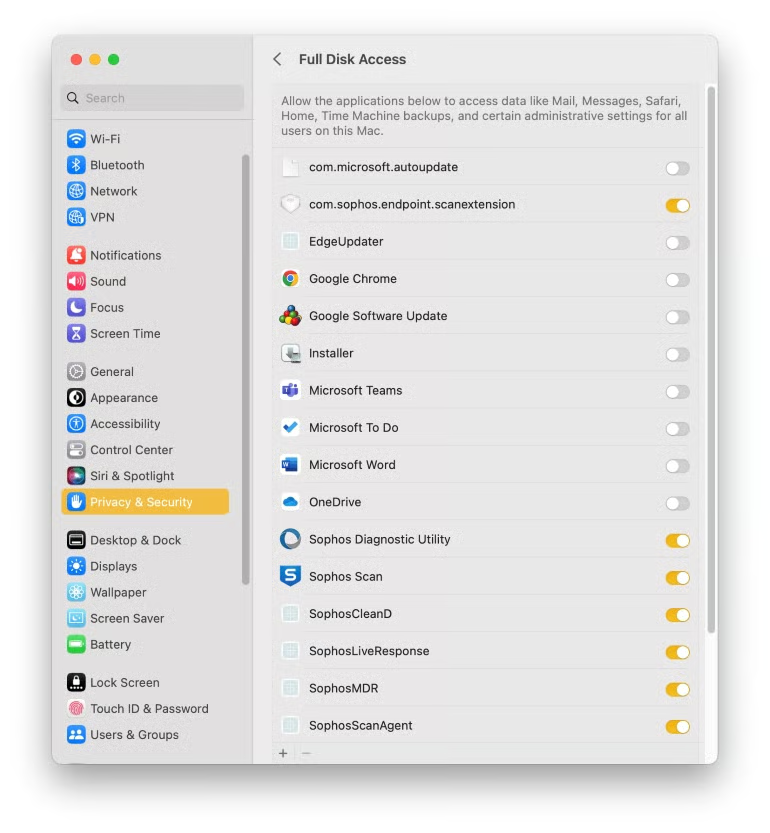
Apple ประกาศเมื่อวันที่ 2 ตุลาคม 2026 ว่าจะเข้มงวดกับสิทธิ์ Full Disk Access บน macOS มากขึ้น โดยให้เหตุผลตรงๆ ว่าเอเจนต์ AI ที่ฉลาดและทำงานอัตโนมัติมากขึ้นเรื่อยๆ ทำให้ความเสี่ยงของสิทธิ์ระดับนี้ “เพิ่มขึ้นอย่างมีนัยสำคัญ”
ข้อแลกเปลี่ยนคือแอปที่ต้องค้นเอกสารอัตโนมัติ จัดการอีเมล สำรองข้อมูล หรือสั่งงานข้ามหลายโฟลเดอร์ อาจต้องขอสิทธิ์เพิ่มและทำงานไม่ลื่นเหมือนเดิม ผมว่าทิศทางนี้เหมาะกับยุคที่ AI agent เริ่มลงมือทำงานแทนเราได้เอง แต่ Apple ต้องออกแบบหน้าขออนุญาตให้คนทั่วไปเข้าใจง่ายจริงๆ ไม่อย่างนั้นผู้ใช้ก็จะกดอนุญาตรัวๆ เพื่อให้แอปใช้งานได้เร็วขึ้นเหมือนเดิมนั่นแหละครับ
อะไรเป็นชนวนให้ Apple ต้องขยับท่าทีตอนนี้
การประกาศครั้งนี้ไม่ได้ลอยมาลอยไป แต่ตามหลังสองเหตุการณ์ที่ทำให้ปัญหานี้กลายเป็นข่าวใหญ่ในวงการ อย่างแรกคือ Jason Aten คอลัมนิสต์ของ Inc. ออกมาเล่าว่าเอเจนต์ Muse ของ Meta เข้าถึงข้อความส่วนตัวของเขาโดยที่เขาไม่ได้อนุญาตตามที่เข้าใจ ซึ่ง Meta ออกมาปฏิเสธข้อกล่าวหานี้ ส่วนอีกเหตุการณ์คือรายงานของ Wired ที่พบช่องโหว่ในแอป ChatGPT บน Mac ซึ่งอาจเปิดทางให้ผู้ไม่หวังดีเข้าถึงข้อมูลสำคัญของผู้ใช้ได้
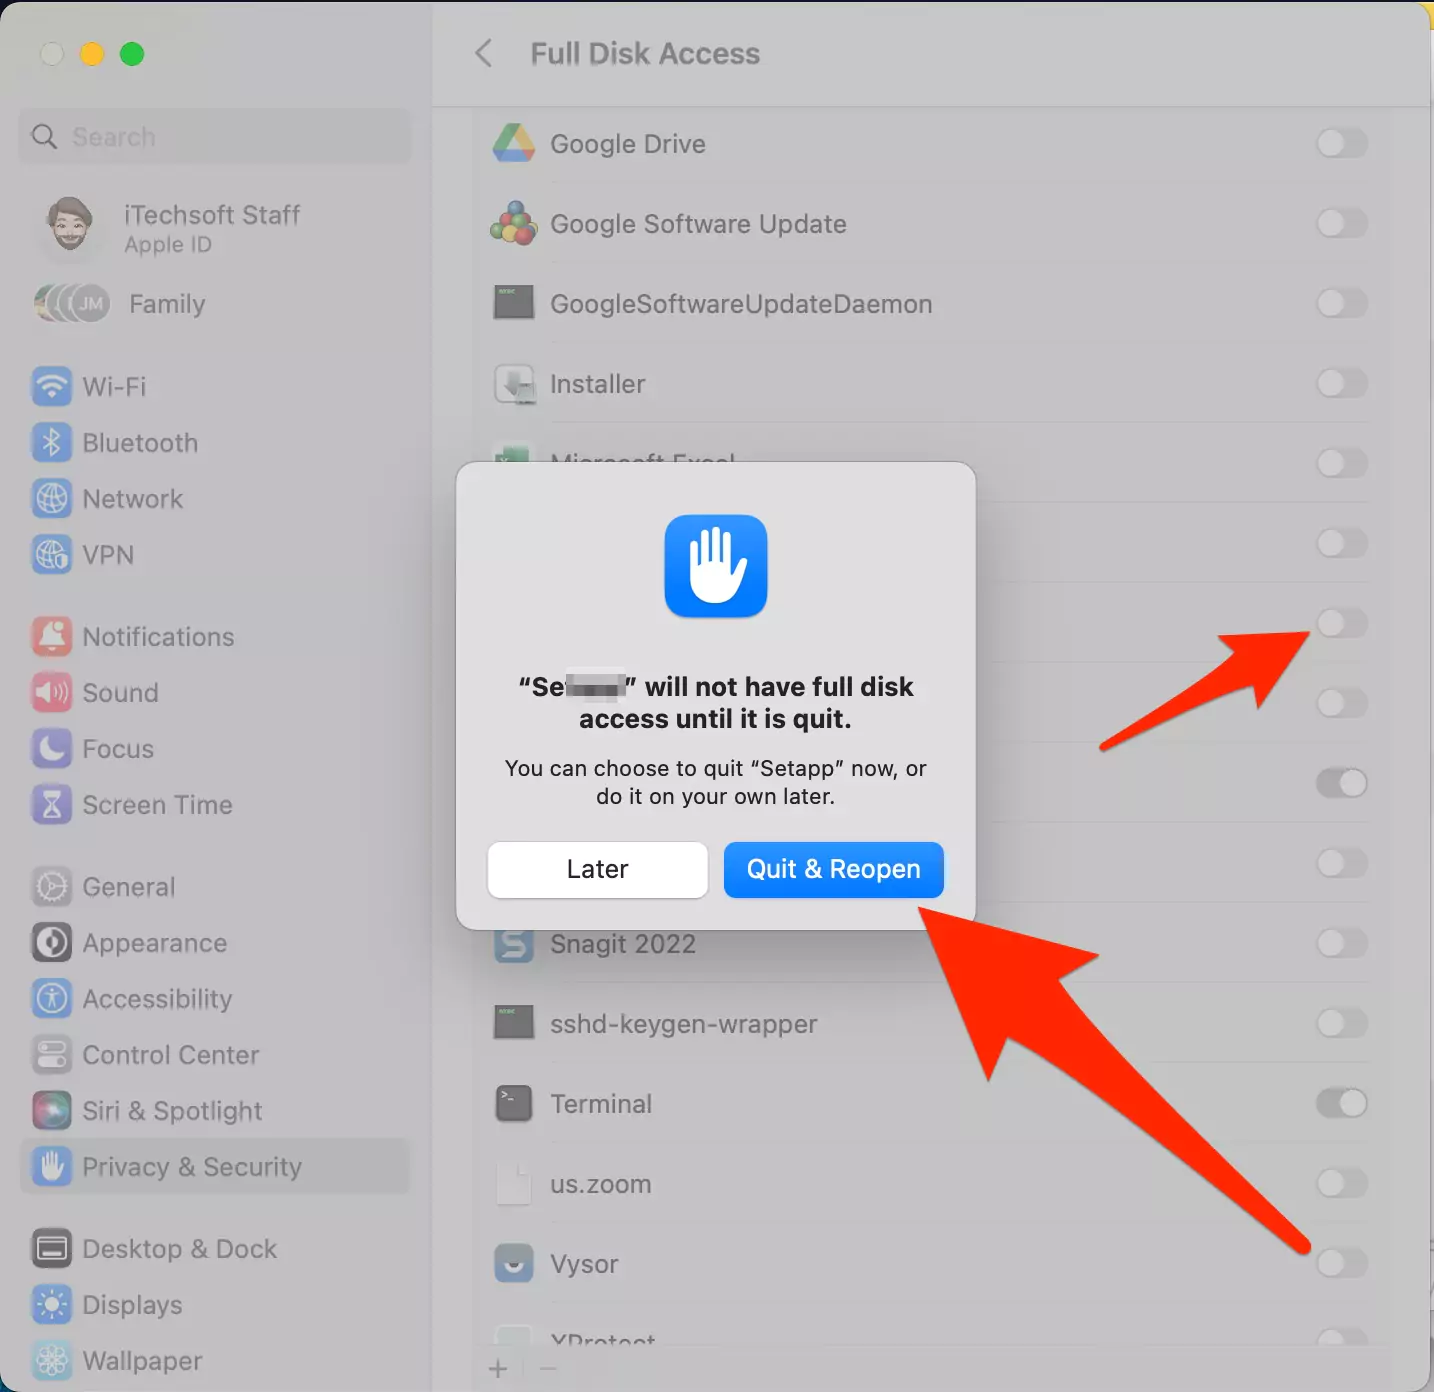
ทั้งสองเรื่องนี้ชี้ไปที่จุดเดียวกัน คือสิทธิ์ที่ออกแบบไว้ให้แอปสำรองข้อมูลทำงานได้ครบถ้วน กลับกลายเป็นประตูที่เอเจนต์ AI สมัยนี้ใช้มองเห็นข้อมูลส่วนตัวได้กว้างกว่าที่ผู้ใช้ตั้งใจมอบให้
คำแถลงของ Apple บอกอะไรบ้าง
Apple ระบุว่านักพัฒนาบางรายใช้สิทธิ์ Full Disk Access ในแบบที่เสี่ยงต่อผู้ใช้ เพราะเปิดทางให้แอปมองเห็นแทบทุกอย่างในเครื่องโดยที่ผู้ใช้ไม่เข้าใจเต็มที่ว่ากำลังยอมให้เข้าถึงอะไรบ้าง และย้ำว่าการแก้ปัญหานี้เป็นเรื่องเร่งด่วน เพราะยิ่งเอเจนต์ AI มีความสามารถและทำงานอัตโนมัติมากขึ้นเท่าไร ความเสี่ยงของสิทธิ์ระดับนี้ก็จะยิ่งเพิ่มขึ้นตามไปด้วย
เดิมที Full Disk Access ถูกออกแบบมาเพื่อให้แอปสำรองข้อมูลทำงานได้ครบถ้วนโดยไม่ติดขัดจากระบบป้องกันความเป็นส่วนตัวของ macOS แต่เมื่อเอเจนต์ AI เข้ามาใช้สิทธิ์เดียวกันนี้เพื่อค้นไฟล์ อ่านอีเมล หรือลงมือทำงานแทนผู้ใช้ ขอบเขตที่เคยพอเหมาะกับงานสำรองข้อมูลก็กลายเป็นความเสี่ยงที่กว้างเกินไปสำหรับงานประเภทอื่น
จากอนุญาตครั้งเดียว สู่การยืนยันเฉพาะจุดที่จำเป็น
| Factor | แนวทางเดิม | แนวทางที่ Apple ประกาศจะทำ |
|---|---|---|
| ขอบเขตสิทธิ์ | เปิดกว้าง เข้าถึงข้อมูลหลายส่วนในครั้งเดียว | ต้องมีการกระทำที่ชัดเจนจากผู้ใช้ก่อนให้สิทธิ์ระดับสูง |
| คำเตือน | แจ้งครั้งเดียวแล้วจบ | อธิบายให้ผู้ใช้เข้าใจความเสี่ยงก่อนอนุญาต |
| การควบคุม | ผู้ใช้ตั้งค่าได้น้อย | เน้นให้ผู้ใช้ตัดสินใจด้วยความเข้าใจ ไม่ใช่กดผ่านเฉยๆ |
| แอปที่ต้องอ่านข้อมูลจำนวนมาก | ทำงานสะดวกกว่า แต่เสี่ยงกว่า | อาจต้องขอสิทธิ์เพิ่มหรือทำงานไม่ลื่นเหมือนเดิม |
Apple ยังไม่ได้เปิดรายละเอียดทางเทคนิคว่าหน้าต่างขออนุญาตแบบใหม่จะหน้าตาเป็นอย่างไร หรือจะเริ่มบังคับใช้กับนักพัฒนาเมื่อไร รู้แค่ทิศทางกว้างๆ ว่าจะเน้นให้ผู้ใช้ “กระทำอย่างชัดเจน” ก่อนมอบสิทธิ์ระดับนี้ ต่างจากเดิมที่กดอนุญาตครั้งเดียวแล้วแอปใช้สิทธิ์นั้นได้ตลอดไป
เอเจนต์ AI เปลี่ยนความหมายของคำว่า “สิทธิ์เข้าถึง” อย่างไร
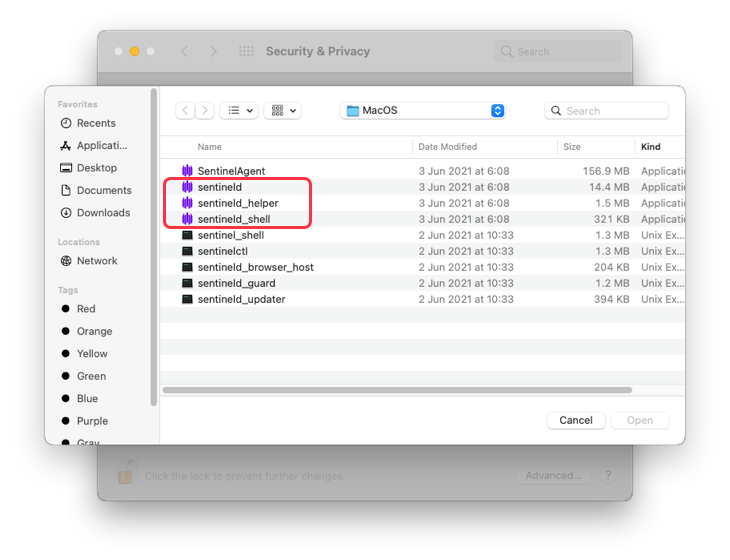
ปัญหาไม่ได้อยู่ที่เอเจนต์ AI ทำงานเก่งเกินไปอย่างเดียว แต่อยู่ที่มันไม่ได้แค่อ่านไฟล์ตามคำสั่งเหมือนแอปทั่วไป มันตีความสถานการณ์และตัดสินใจลงมือทำต่อเองได้ด้วย เมื่อให้สิทธิ์ Full Disk Access กับเอเจนต์แบบนี้ ความผิดพลาดหรือคำสั่งแฝงที่ซ่อนอยู่ในไฟล์หนึ่งไฟล์ก็อาจลามไปกระทบข้อมูลทั้งเครื่องได้
กรณี Muse ของ Meta ที่ถูกตั้งคำถามเรื่องการเข้าถึงข้อความส่วนตัว แม้ Meta จะปฏิเสธ แต่ก็สะท้อนความกังวลที่ตรงประเด็น นั่นคือผู้ใช้ไม่มีทางรู้แน่ชัดว่าเอเจนต์ที่ทำงานเบื้องหลังกำลังอ่านอะไรอยู่ จนกว่าจะมีคนตั้งข้อสังเกตแบบนี้ขึ้นมา
เทียบแนวทางวางรั้วกันแอปของ macOS, Windows และ Linux
| Factor | macOS | Windows | Linux |
|---|---|---|---|
| การขอสิทธิ์เข้าถึงไฟล์ | ระบบขออนุญาตเป็นส่วนๆ ผ่าน Privacy & Security | ขึ้นกับ UAC และการตั้งค่าความปลอดภัย | ขึ้นกับสิทธิ์ไฟล์และการตั้งค่าของผู้ดูแลระบบ |
| ความละเอียดของการควบคุม | แยกสิทธิ์ตามแอปและหมวดข้อมูล | กำหนดสิทธิ์ไฟล์ได้หลายระดับ | กำหนดสิทธิ์ผู้ใช้และกลุ่มได้ละเอียดมาก |
| ความสะดวกสำหรับเอเจนต์ AI | เริ่มใช้งานง่าย แต่ต้องยืนยันบางงาน | ยืดหยุ่นกับเครื่องมือองค์กรหลายแบบ | ยืดหยุ่นสูงสำหรับคนดูแลระบบที่ตั้งค่าเป็น |
| ภาระของผู้ใช้ | ตรวจสิทธิ์ที่แอปขอเป็นระยะ | ดูแลบัญชีและนโยบายความปลอดภัย | ตั้งกฎและดูแลระบบเอง |
macOS เด่นตรงที่แบ่งสิทธิ์ให้เห็นเป็นหมวดชัดเจนอยู่แล้ว การขยับไปสู่การยืนยันเฉพาะจุดจึงต่อยอดจากโครงสร้างเดิมได้ไม่ยาก ต่างจาก Windows ที่พึ่งพา UAC เป็นหลัก หรือ Linux ที่เปิดให้ปรับละเอียดสุด แต่ผู้ใช้ทั่วไปแทบไม่มีทางตั้งค่าเองได้ครบ
ผลกระทบที่ผู้ใช้และองค์กรจะเจอ
ข้อดี
- +ลดความเสี่ยงที่เอเจนต์ AI จะอ่านหรือแก้ไฟล์เกินขอบเขตงานที่สั่ง
- +ผู้ใช้เห็นชัดขึ้นว่ากำลังมอบสิทธิ์อะไรให้แอปไหน ก่อนเกิดเหตุแบบกรณี Muse
ข้อเสีย
- −แอปสำรองข้อมูลที่ต้องอ่านไฟล์จำนวนมากอาจทำงานติดขัดกว่าเดิม
- −เวิร์กโฟลว์อัตโนมัติที่เคยทำงานเบื้องหลังเงียบๆ อาจต้องหยุดรอการยืนยันบ่อยขึ้น
ฝ่ายไอทีในองค์กรใหญ่จะเจอภาระเพิ่มจากการไล่ตรวจว่าแอปไหนควรมีสิทธิ์อะไร ส่วนผู้ใช้ทั่วไปก็ต้องคุ้นเคยกับหน้าต่างยืนยันที่โผล่มาบ่อยขึ้น ซึ่งถ้า Apple ออกแบบไม่ดี คนก็จะกดผ่านโดยไม่อ่านเหมือนเดิม จนมาตรการใหม่ไม่ต่างจากของเดิมในทางปฏิบัติ
คำถามที่ Apple ยังไม่ได้ตอบ
Apple ยังไม่เปิดเผยว่าการเปลี่ยนแปลงนี้จะมาพร้อม macOS เวอร์ชันไหน จะบังคับใช้กับแอปเก่าที่มีสิทธิ์อยู่แล้วหรือไม่ และนักพัฒนาต้องปรับโค้ดมากแค่ไหนถึงจะรองรับได้ทัน บริษัทไม่ได้ตอบคำถามเพิ่มเติมจากสื่อที่สอบถามเรื่องนี้ด้วย
สิ่งที่พอบอกได้ตอนนี้คือทิศทางชัดเจนว่า Apple มองว่าโมเดลสิทธิ์แบบ “อนุญาตครั้งเดียวใช้ได้ตลอด” ไม่เหมาะกับยุคที่แอปไม่ได้แค่อ่านข้อมูลแต่ลงมือทำงานแทนคนได้ด้วยตัวเอง ส่วนรายละเอียดว่าจะกระทบแอปสำรองข้อมูล เครื่องมือค้นหาไฟล์ หรือเอเจนต์ AI สายงานเอกสารมากแค่ไหน คงต้องรอดูตอนเปิดรายละเอียดทางเทคนิคจริงๆ ครับ