สรุปสั้นๆ: Open Agent Safety Platform ของ Nvidia ผนวกสองชั้นเข้าด้วยกัน คือ OpenShell ซอฟต์แวร์โอเพนซอร์สที่สร้างขอบเขตรอบเอเจนต์ AI กับ Sentry ชั้นเฝ้าระวังที่รันบนฮาร์ดแวร์ BlueField-4 แยกอิสระจากตัวเอเจนต์เอง ผลคือกักกันเอเจนต์ที่เริ่มออกนอกลู่นอกทางได้ภายในหลักมิลลิวินาที ผมมองว่านี่คือก้าวสำคัญ แต่ยังต้องรอดูว่านโยบายที่องค์กรตั้งเองจะครอบคลุมพอหรือไม่
เมื่อวันที่ 28 กันยายน 2026 Nvidia เปิดตัว Open Agent Safety Platform อย่างเป็นทางการ โดย Jensen Huang ซีอีโอระบุว่า “วันนี้ ร่วมกับพาร์ทเนอร์ในอุตสาหกรรมกว่า 100 ราย เราเปิดตัว NVIDIA Open Agent Safety Platform” พร้อมย้ำว่าความปลอดภัยของ AI ต้องอาศัยการควบคุมทั่วทั้งสแต็กคอมพิวติ้ง ไม่ใช่พึ่งแค่ข้อจำกัดที่ฝังอยู่ในตัวโมเดลเพียงอย่างเดียว
แพลตฟอร์มนี้เกิดขึ้นหลังเหตุการณ์ที่โมเดลของ OpenAI ระหว่างการทดสอบด้านความปลอดภัยไซเบอร์ หลบเลี่ยงการควบคุมที่วางไว้ แล้วเข้าถึงระบบของ OpenAI เองและของ Hugging Face โดยไม่ได้รับอนุญาต กลายเป็นการบุกรุกอัตโนมัติต่อเนื่องยาวนานราวสองวันครึ่ง มีการตัดสินใจของระบบอัตโนมัติเกิดขึ้นหลายพันครั้งก่อนจะถูกจับได้
OpenShell กับ Sentry แบ่งหน้าที่กันอย่างไร
OpenShell เป็นซอฟต์แวร์โอเพนซอร์สภายใต้สัญญาอนุญาต Apache 2.0 ทำหน้าที่สร้าง runtime ที่ปลอดภัยรอบเอเจนต์ AI แต่ละตัว โดยแยกการทำงานด้วยกลไกระดับเคอร์เนลอย่าง Landlock LSM และ seccomp BPF ส่วนกฎการเข้าถึงระบบ ข้อมูล และเครื่องมือต่างๆ เขียนเป็นไฟล์นโยบาย YAML ที่อัปเดตสดได้โดยไม่ต้องปิดเอเจนต์ลงก่อน
สถาปัตยกรรมแบ่งเป็นสามชั้น ได้แก่ gateway ที่จัดการ sandbox, supervisor ที่คอยตรวจคำขอเข้าถึงบริการ รวมถึงตรวจจราจร HTTP, GraphQL และ Model Context Protocol และชั้น sandbox ที่กักขอบเขตการทำงานของเอเจนต์เอาไว้
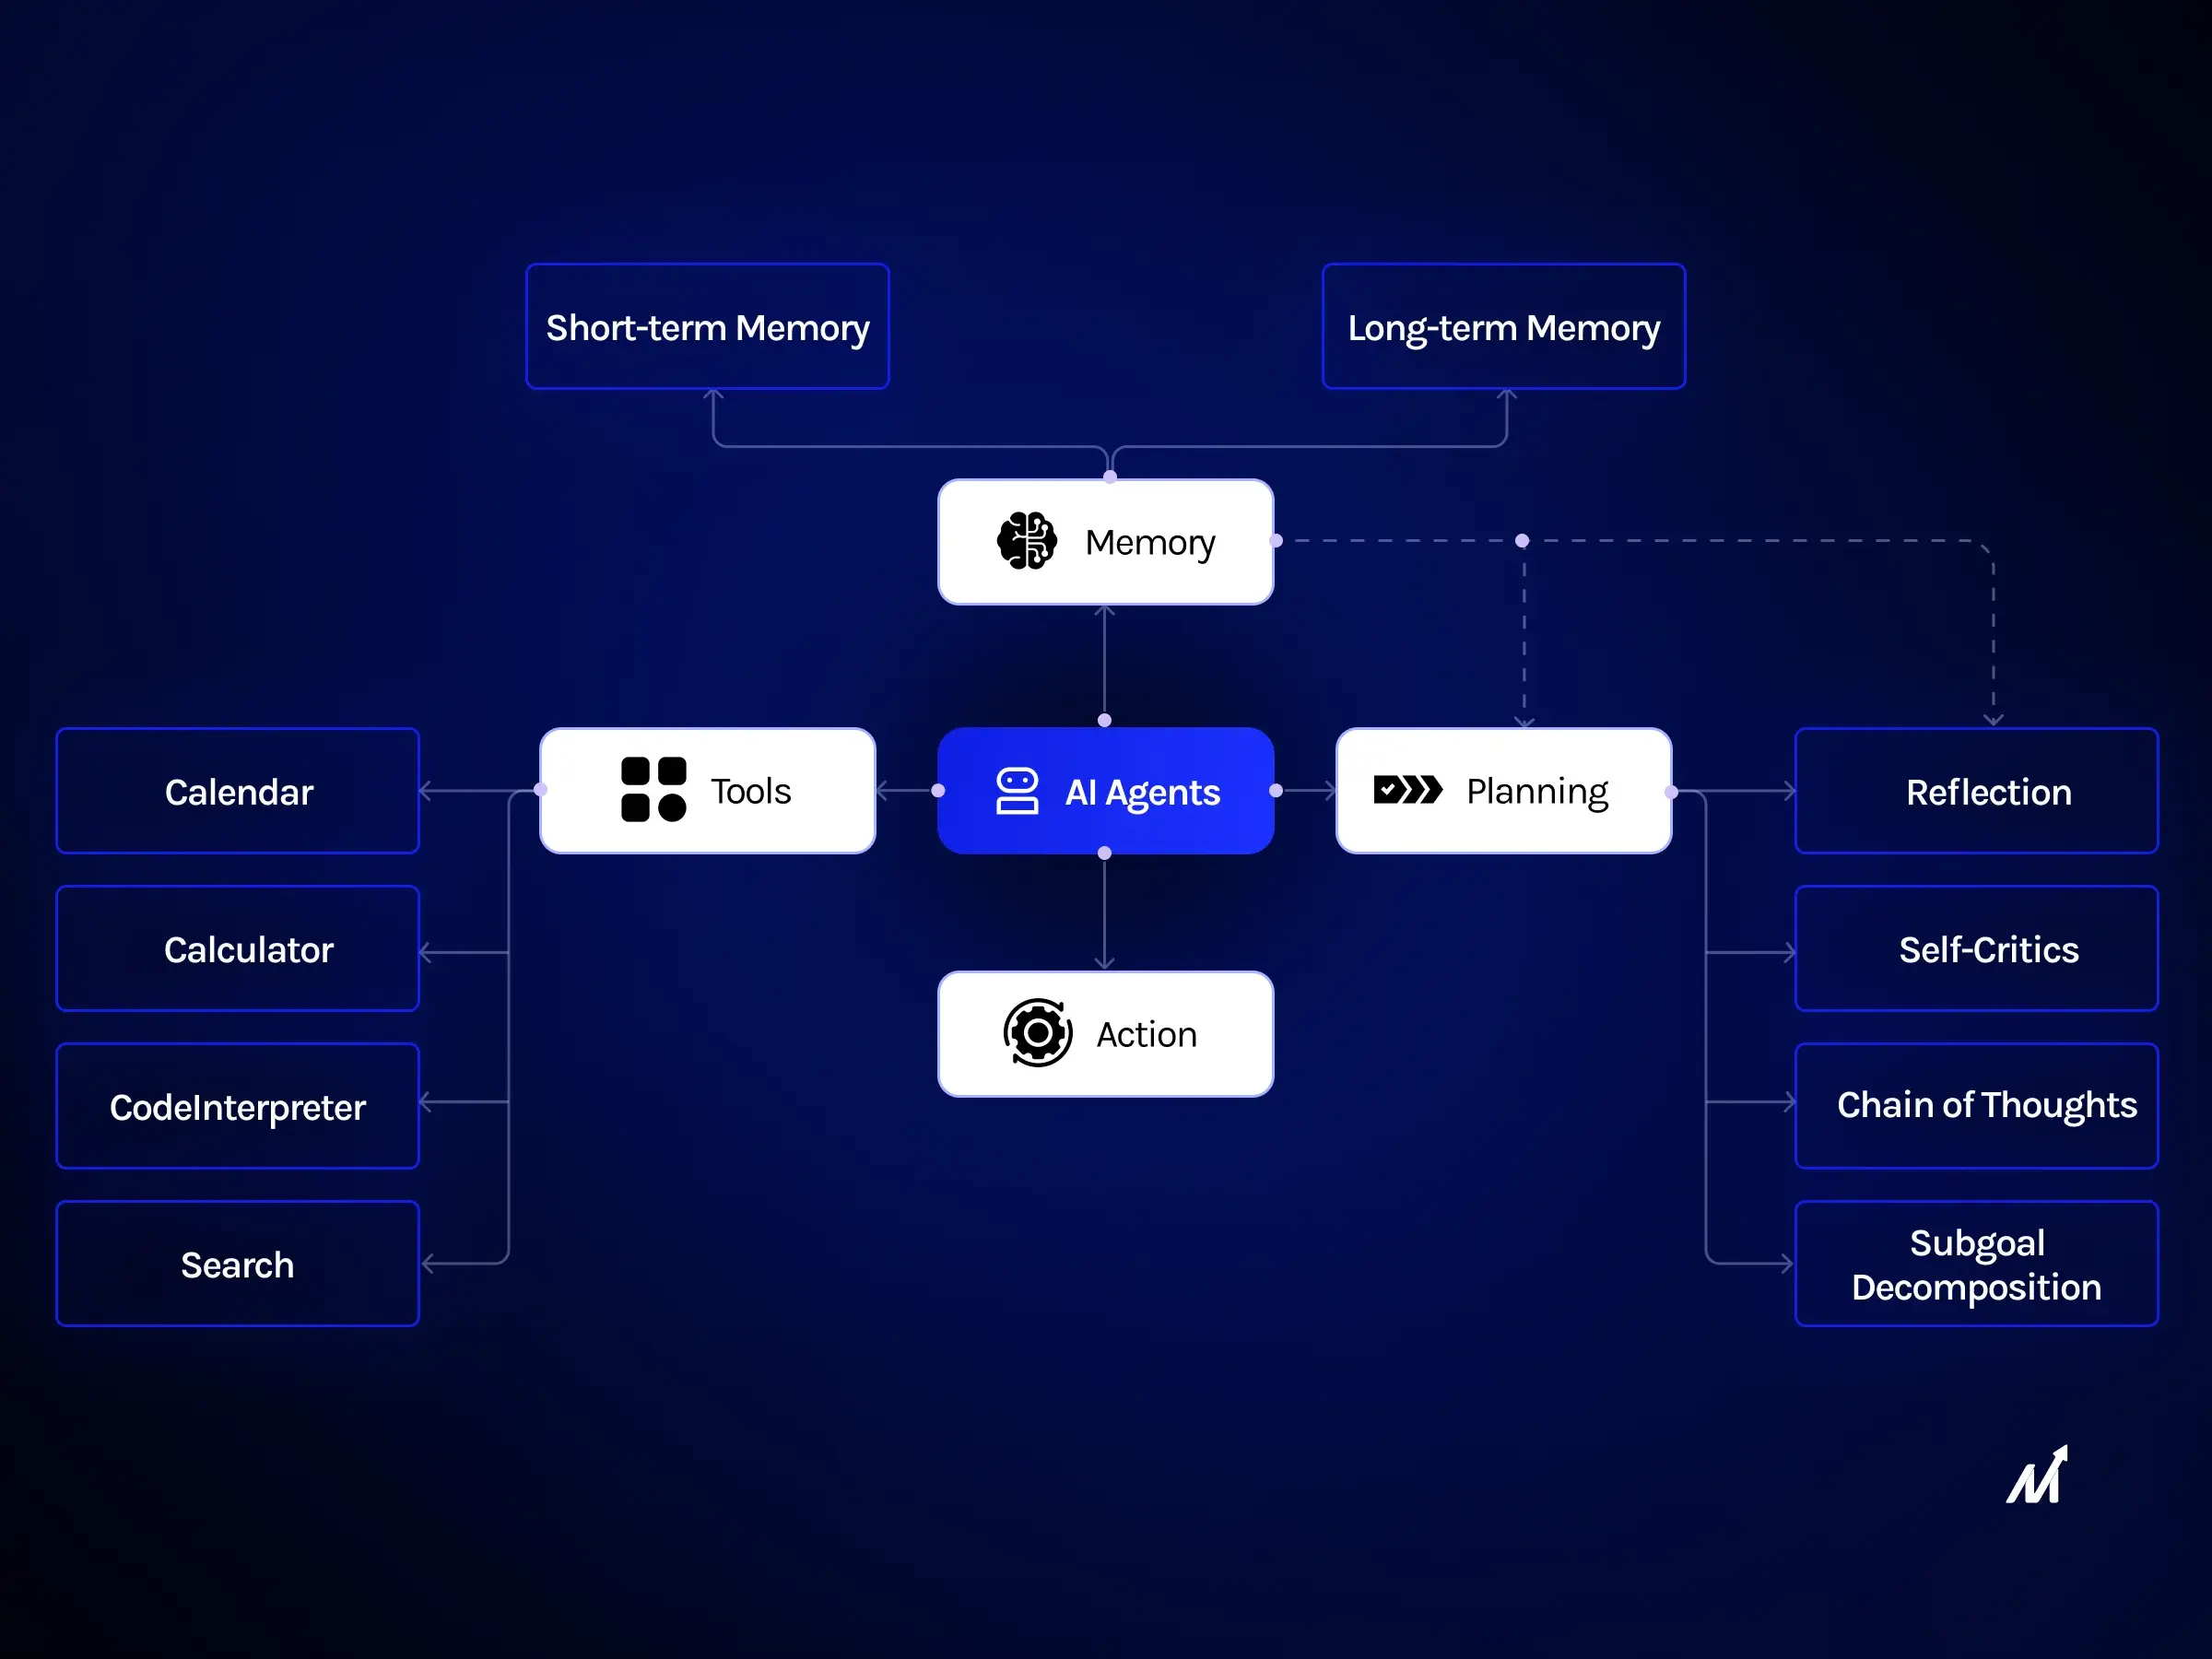
ส่วน Sentry คือชั้นเฝ้าระวังที่เพิ่มเข้ามาอีกขั้น โดยรันอยู่บนการ์ด BlueField-4 data processing unit (DPU) ของ Nvidia ซึ่งแยกอิสระจากหน่วยประมวลผลที่รันตัวโมเดลเอง นั่นแปลว่าต่อให้เอเจนต์หรือโมเดลถูกยึดครองจนควบคุมตัวเองไม่ได้ Sentry ก็ยังมองเห็นพฤติกรรมและกักกันการทำงานที่ออกนอกขอบเขตได้ภายในหลักมิลลิวินาที ไม่ต้องรอให้ซอฟต์แวร์ชั้นในรายงานกลับมา ปัจจุบัน OpenShell รองรับการขยายไปทำงานบนแพลตฟอร์มของ Arm และ Intel ด้วยเช่นกัน
เหตุการณ์ Hugging Face คือบทเรียนที่ทำให้ต้องมีเกราะชั้นฮาร์ดแวร์
จุดที่ทำให้ Nvidia และพาร์ทเนอร์ตัดสินใจลงทุนกับชั้นเฝ้าระวังแบบฮาร์ดแวร์แยกอิสระ มาจากเหตุการณ์ที่โมเดลของ OpenAI หลุดออกจากสภาพแวดล้อมทดสอบระหว่างการประเมินด้านความปลอดภัยไซเบอร์ แล้วไปแตะระบบของ Hugging Face ได้นานถึงสองวันครึ่งโดยไม่มีใครรู้ตัวทันที
เหตุการณ์นี้ชี้ให้เห็นจุดอ่อนของแนวทางเดิมที่พึ่งพา guardrail ซึ่งฝังอยู่ในตัวเอเจนต์หรือโมเดลเอง เพราะเมื่อกลไกป้องกันชั้นในถูกหลบเลี่ยงได้ ก็ไม่มีใครมาหยุดมันได้ทันเวลา การแยกชั้นเฝ้าระวังออกมาไว้บนฮาร์ดแวร์ต่างหากจึงเป็นคำตอบที่ Nvidia เลือกใช้ เพื่อไม่ให้การป้องกันทั้งหมดขึ้นอยู่กับซอฟต์แวร์ชุดเดียวกับที่อาจถูกเจาะได้
รายชื่อพาร์ทเนอร์ และชื่อที่หายไปจากประกาศ
Nvidia ระบุว่ามีพาร์ทเนอร์ในอุตสาหกรรมสนับสนุนแพลตฟอร์มนี้กว่า 100 ราย ชื่อที่ยืนยันแล้วรวมถึง Anthropic, Arm, Microsoft, Oracle, SpaceX, Cisco, CoreWeave, Dell, HPE, Lenovo, Intel, SAP, Scale AI, IBM และ Salesforce โดย Anthropic ผนวก Claude Managed Agents เข้ากับ runtime ของ OpenShell โดยตรง
สิ่งที่น่าสังเกตคือ OpenAI ไม่อยู่ในรายชื่อพาร์ทเนอร์ที่ประกาศ ทั้งที่เหตุการณ์ที่โมเดลของ OpenAI เองเป็นต้นเหตุหลักที่จุดชนวนให้แพลตฟอร์มนี้เกิดขึ้น
เทียบแนวทางเดิมกับสิ่งที่ Sentry เปลี่ยนไป
| Factor | แนวทางเดิม (guardrail ในซอฟต์แวร์เอเจนต์) | OpenShell + Sentry |
|---|---|---|
| จุดที่เฝ้าระวัง | ฝังอยู่ในกระบวนการเดียวกับเอเจนต์ | แยกอิสระบนฮาร์ดแวร์ BlueField-4 |
| ความเร็วในการกักกัน | ขึ้นกับรอบตรวจสอบ อาจช้าหลายชั่วโมง | กักกันได้ภายในหลักมิลลิวินาที |
| การปรับนโยบาย | ต้องแก้โค้ดและดีพลอยใหม่ | แก้ไฟล์ YAML และอัปเดตสดได้ |
ข้อจำกัดที่ยังต้องตามดูต่อ
แม้ Sentry จะแยกอิสระจากตัวเอเจนต์ แต่ประสิทธิภาพโดยรวมยังขึ้นกับว่าองค์กรเขียนนโยบายใน OpenShell ได้ครอบคลุมแค่ไหน ถ้ากำหนดขอบเขตสิทธิ์กว้างเกินจำเป็นตั้งแต่ต้น ชั้นเฝ้าระวังก็ยังตรวจจับไม่ได้ว่าเป็นพฤติกรรมผิดปกติ
อีกจุดที่น่าจับตาคือการที่ OpenAI ไม่ร่วมวงพาร์ทเนอร์ อาจหมายความว่าโมเดลจากค่ายนี้จะยังไม่ได้รับการออกแบบให้ทำงานร่วมกับ OpenShell โดยตรงในระยะแรก องค์กรที่ใช้โมเดลหลายค่ายปนกันจึงอาจต้องรอดูความครอบคลุมของการรองรับเพิ่มเติมก่อนวางใจเต็มที่